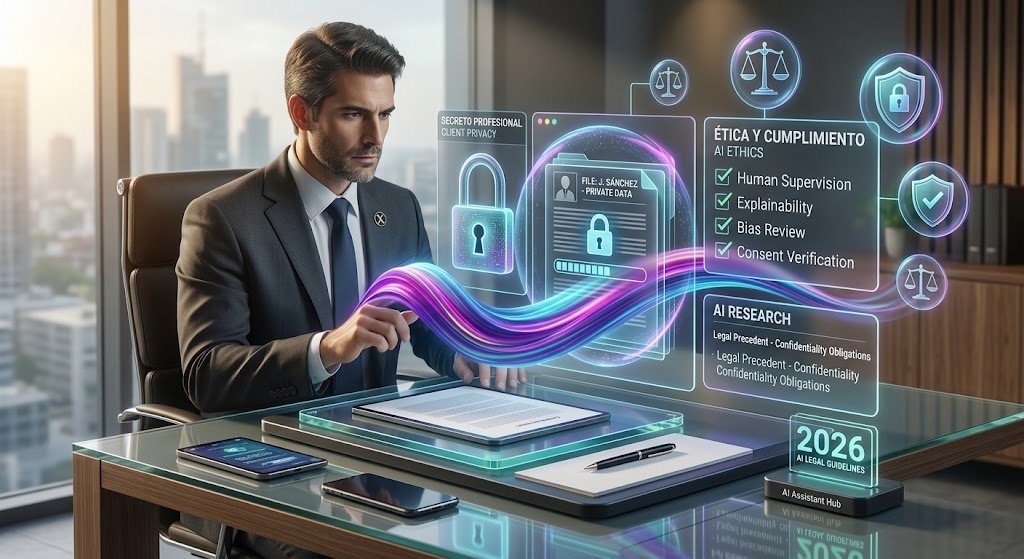
Ética y Secreto Profesional con IA: Lo Que Todo Abogado Debe Saber en 2026
El mayor riesgo ético de utilizar inteligencia artificial en un despacho no aparece cuando la IA inventa una sentencia.
Puede aparecer antes de que genere una sola palabra.
Un abogado copia una consulta de un cliente en una herramienta de IA para obtener un resumen. La respuesta es correcta. No existe ninguna alucinación. El documento final tampoco contiene errores.
Y aun así puede existir un problema.
La pregunta que faltaba era:
¿Estábamos autorizados a enviar esa información a ese sistema?
Esta diferencia es fundamental porque la ética profesional en inteligencia artificial no comienza comprobando las respuestas.
Comienza decidiendo qué información puede entrar en la herramienta, bajo qué condiciones y quién sigue siendo responsable cuando sale de ella.
En 2026, esta cuestión ha dejado de ser hipotética. La propia Abogacía Española ha publicado nuevas orientaciones sobre IA, responsabilidad profesional, supervisión humana y secreto profesional.
La primera regla: la responsabilidad no se transfiere al modelo
Imaginemos que una IA propone tres precedentes para un escrito.
El abogado los incorpora.
Uno no existe.
¿Quién cometió el error?
No es suficiente responder:
«Lo generó la IA.»
En abril de 2026, el Consejo General de la Abogacía Española aprobó una circular interpretativa específicamente relacionada con la elaboración, firma y entrega de escritos jurídicos realizados con asistencia de IA generativa.
Su posición es clara: la IA funciona como herramienta auxiliar, sometida a supervisión humana, y los errores derivados de falta de verificación pueden generar responsabilidad profesional.
Esto establece una frontera útil:
IA produce → abogado verifica → abogado decide → abogado responde.
La tecnología puede participar en el trabajo.
No absorbe la responsabilidad profesional.
El error visible es más fácil que el error invisible
Una sentencia inventada puede descubrirse buscando la referencia.
Hay errores mucho más difíciles:
- una sentencia real interpretada incorrectamente;
- una norma verdadera pero derogada;
- jurisprudencia de otra jurisdicción;
- una excepción omitida;
- un contrato resumido sin una cláusula crítica;
- una conclusión correcta basada en razones equivocadas.
Por eso, verificar únicamente que «las citas existen» es insuficiente.
Hay que comprobar también:
existencia → vigencia → jurisdicción → contexto → relevancia → conclusión.
La fluidez de una respuesta no nos dice nada sobre estas seis variables.
El secreto profesional cambia la forma de utilizar un chatbot
Para un usuario común, introducir un documento en una IA puede ser simplemente una decisión sobre privacidad.
Para un abogado puede existir otra dimensión: secreto profesional y confidencialidad del cliente.
Pensemos en tres prompts.
Prompt A
Explícame qué es una cláusula de cambio de control.
No contiene información del cliente.
Prompt B
Analiza esta cláusula ficticia y señala posibles problemas.
Puede utilizar contenido creado específicamente para la prueba.
Prompt C
Este es el contrato confidencial entre mi cliente X y la empresa Y. Analízalo.
Ahora la pregunta tecnológica deja de ser únicamente:
¿La herramienta puede analizarlo?
Tenemos que preguntar:
¿Qué ocurre con la información después de enviarla?
Las siete preguntas que deberían hacerse antes de subir un expediente
Antes de utilizar información confidencial con una plataforma externa, conviene conocer como mínimo:
- ¿Quién recibe los datos?
- ¿Dónde se procesan?
- ¿Durante cuánto tiempo se conservan?
- ¿Se utilizan para mejorar o entrenar modelos?
- ¿Intervienen terceros o subencargados?
- ¿Qué controles contractuales y de seguridad existen?
- ¿El uso es compatible con las obligaciones profesionales aplicables?
Una respuesta comercial como:
«Utilizamos cifrado.»
no responde las otras seis.
El botón «no entrenar con mis datos» no resuelve todo
Esta es una distinción particularmente importante.
Supongamos que un proveedor garantiza:
«No utilizamos tus conversaciones para entrenar nuestros modelos.»
Excelente.
Pero todavía pueden existir preguntas sobre:
- almacenamiento;
- logs;
- retención;
- soporte;
- subprocesadores;
- transferencias;
- copias de seguridad;
- controles de acceso;
- eliminación.
No utilizar datos para entrenamiento y no procesar datos son afirmaciones completamente diferentes.
El servicio necesita procesar determinada información para producir una respuesta.
Por eso, evaluar únicamente la política de entrenamiento puede generar una falsa sensación de seguridad.
Anonimizar un expediente es más difícil que borrar el nombre
Un abogado elimina:
«Juan García»
y escribe:
«Cliente A».
¿El documento es anónimo?
No necesariamente.
Puede contener:
- fecha exacta del incidente;
- empresa;
- puesto;
- localidad;
- número de procedimiento;
- contraparte;
- cantidades;
- circunstancias excepcionales.
Combinados, esos datos podrían permitir identificar a la persona.
El European Data Protection Board ha insistido en que cuestiones de anonimización en el contexto de modelos de IA requieren análisis caso por caso.
Esto lleva a una regla práctica:
Eliminar identificadores directos reduce riesgo, pero no convierte automáticamente la información en anónima.
Minimizar puede ser más útil que intentar anonimizar todo
Supongamos que necesitamos ayuda para mejorar una cláusula.
Quizá no sea necesario proporcionar:
- nombre del cliente;
- contrato completo;
- dirección;
- precio;
- contraparte;
- anexos.
Podemos extraer exclusivamente la cláusula relevante y sustituir elementos innecesarios.
La pregunta debería ser:
¿Cuál es la mínima cantidad de información necesaria para realizar esta tarea?
Esta forma de trabajar tiene otra ventaja.
Menos contexto irrelevante también puede producir mejores respuestas.
Privacidad y calidad no siempre están enfrentadas.
Crea un semáforo antes de utilizar IA
Una política interna no necesita empezar con 70 páginas.
Puede comenzar con tres niveles.
Verde — Uso normalmente permitido
Ejemplos:
- información pública;
- documentos ficticios;
- generación de ideas;
- mejora estilística sin información confidencial;
- creación de checklists genéricos.
Amarillo — Requiere precaución
Ejemplos:
- información interna;
- documentos parcialmente anonimizados;
- borradores no públicos;
- datos empresariales.
Aquí puede ser necesario utilizar únicamente sistemas previamente autorizados.
Rojo — No introducir sin autorización específica
Ejemplos:
- secretos del cliente;
- estrategia procesal;
- datos especialmente sensibles;
- credenciales;
- información protegida por barreras internas;
- documentos cuya divulgación esté restringida.
Este sistema no sustituye una política jurídica completa.
Pero elimina una de las peores prácticas:
decidir caso por caso improvisando delante del cuadro de texto.
«ChatGPT está aprobado» tampoco es una política suficiente
Otro error aparece cuando una organización aprueba una marca en lugar de un uso.
Decir:
«Podemos utilizar ChatGPT.»
deja muchas preguntas abiertas.
¿Para qué?
¿Con qué cuenta?
¿Con qué información?
¿Con qué configuración?
¿Para qué clientes?
¿Con revisión humana?
¿Con qué retención?
Una política útil debería aprobar combinaciones:
herramienta + cuenta + caso de uso + tipo de datos + controles.
Por ejemplo:
Herramienta X / cuenta empresarial / resúmenes internos / documentos de nivel amarillo / revisión obligatoria.
Eso es mucho más preciso que «IA permitida».
Shadow AI: prohibir puede ocultar el problema
Si los abogados ya utilizan IA, una prohibición absoluta no garantiza que dejen de hacerlo.
Puede provocar que la utilización pase a:
- cuentas personales;
- dispositivos privados;
- herramientas gratuitas;
- procesos que nadie registra.
Entonces el departamento pierde visibilidad.
Una estrategia más madura puede consistir en proporcionar:
- herramientas autorizadas;
- formación;
- reglas claras;
- canales para aprobar nuevos usos;
- mecanismos para comunicar incidentes.
El objetivo no es conseguir que nadie cometa jamás un error.
Es conseguir que los errores potenciales sean observables y controlables.
En mayo de 2026, la Abogacía Española publicó un decálogo específico
El Consejo Asesor sobre Innovación y Abogacía publicó en mayo de 2026 un decálogo para el uso ético de IA en la práctica jurídica.
Entre sus principios aparecen cuestiones fundamentales como:
- control humano;
- responsabilidad profesional;
- información al cliente sobre intervención de herramientas automatizadas;
- prevención de sesgos;
- protección de derechos fundamentales;
- utilización de sistemas fiables;
- conocimiento de las limitaciones de la tecnología;
- formación continua.
Hay una conclusión importante detrás de esa lista.
Saber utilizar prompts no equivale a saber utilizar IA profesionalmente.
La alfabetización en IA ya tiene dimensión regulatoria
El AI Act europeo contiene obligaciones relacionadas con AI literacy para proveedores y responsables del despliegue de sistemas de IA.
Además, el marco fue actualizado en 2026: la redacción vigente exige adoptar medidas para apoyar el desarrollo de la alfabetización en IA de las personas que operan o utilizan estos sistemas por cuenta de la organización, considerando factores como conocimientos, experiencia, formación y contexto de uso.
Esto hace insuficiente un curso genérico titulado:
«Cómo usar ChatGPT.»
Un abogado debería comprender, como mínimo:
- alucinaciones;
- límites del modelo;
- confidencialidad;
- fuentes;
- sesgos;
- verificación;
- protección de datos;
- riesgos específicos de su workflow.
La formación debería corresponder al riesgo real del uso.
Enseñar prompts sin enseñar verificación puede empeorar el problema
Imaginemos dos abogados.
El primero apenas sabe utilizar IA y formula prompts simples.
El segundo domina:
- role prompting;
- context engineering;
- cadenas de instrucciones;
- análisis documental.
¿Quién es más seguro?
No podemos saberlo.
El segundo puede producir respuestas mucho más convincentes.
Si no sabe verificar resultados, esa capacidad puede aumentar el riesgo.
La alfabetización real necesita dos competencias:
obtener mejores resultados + reconocer cuándo no confiar en ellos.
El sesgo más peligroso puede venir del propio abogado
Cuando hablamos de bias pensamos inmediatamente en el modelo.
Pero existe otro sesgo.
El abogado pregunta:
Encuentra razones por las que esta cláusula es inválida.
La IA encuentra razones.
Después pregunta:
Refuerza estos argumentos.
La IA los refuerza.
Después:
Hazlos más persuasivos.
Y termina con una tesis extremadamente convincente que nunca fue sometida a una búsqueda contraria.
El problema no empezó en el modelo.
Empezó en la dirección de las preguntas.
Introduce deliberadamente contradicción
Una técnica sencilla consiste en separar fases.
Fase 1
Construye el mejor argumento favorable.
Fase 2
Construye el mejor argumento contrario.
Fase 3
Identifica qué hechos o fuentes decidirían entre ambos.
La tercera etapa suele producir el mayor Information Gain.
No genera otra opinión.
Revela qué información falta para elegir entre ellas.
El abogado debería revisar la evidencia, no solo la respuesta
Supongamos que una IA afirma:
«La cláusula probablemente es inválida.»
La revisión no debería empezar corrigiendo el párrafo.
Debería retroceder:
¿Qué hechos sostienen esto?
Después:
¿Qué fuentes sostienen esos hechos y esa interpretación?
Finalmente:
¿Existe algo que contradiga la conclusión?
Esta cadena convierte la IA de autoridad aparente en hipótesis que necesita evidencia.
El riesgo de automatización aumenta cuando desaparece la fricción
Antes, producir 40 páginas requería tiempo.
Ese coste funcionaba involuntariamente como freno.
Con IA, podemos generar:
- diez argumentos;
- cinco versiones;
- 30 páginas;
- 100 cláusulas;
en minutos.
Pero la capacidad humana de revisar no aumentó en la misma proporción.
Eso crea una nueva asimetría:
generación casi ilimitada → revisión limitada.
Por eso, producir más puede reducir calidad.
Una regla útil: no generes más de lo que puedes revisar
Si un abogado dispone de 20 minutos para verificar un documento, pedir 40 páginas de análisis puede ser contraproducente.
Quizá debería pedir:
Identifica únicamente las tres cuestiones con mayor potencial para cambiar la conclusión.
Ahora la IA compite por relevancia, no por longitud.
Esto también mejora la productividad.
¿Debes informar al cliente de que utilizas IA?
No existe una respuesta universal para todos los países, asuntos y usos.
Pero en España la orientación ética publicada por la Abogacía Española en 2026 incluye expresamente el principio de que el cliente conozca cuándo intervienen herramientas automatizadas.
Además de obligaciones profesionales concretas, existe una cuestión de expectativas.
El cliente puede tener interés legítimo en conocer:
- cómo se procesa su información;
- qué terceros intervienen;
- qué tareas están automatizadas;
- qué supervisión existe.
Por eso, los despachos deberían definir una política antes de que la pregunta aparezca.
El uso de IA tampoco justifica facturar trabajo inexistente
Supongamos que una tarea necesitaba tradicionalmente cuatro horas.
Con IA necesita una.
¿Qué debe facturarse?
La respuesta depende de:
- acuerdo con el cliente;
- modelo de honorarios;
- jurisdicción;
- reglas profesionales;
- alcance contratado.
Pero hay un principio difícil de discutir:
automatizar tres horas no convierte esas tres horas en trabajo humano realizado.
La IA puede impulsar modelos como:
- precio fijo;
- honorarios por proyecto;
- suscripciones;
- tarifas basadas en valor.
La tecnología no solo cambia cómo se produce trabajo jurídico.
Puede presionar también sobre cómo se cobra.
Una IA interna no elimina el secreto profesional
Incluso cuando el despacho construye su propio asistente RAG, siguen existiendo riesgos.
En Chat con tu Despacho: Cómo Crear un Asistente Interno con IA vimos un ejemplo crítico:
un abogado puede recuperar información de un asunto al que no debería tener acceso.
La solución no es decir al modelo:
«Respeta la confidencialidad.»
La información restringida no debería llegar al modelo.
Los permisos deben aplicarse en la capa de recuperación.
La IA jurídica especializada tampoco recibe confianza automática
Una herramienta diseñada específicamente para abogados puede ofrecer:
- mejores fuentes;
- contratos empresariales;
- controles de seguridad;
- integración jurídica.
Eso puede reducir riesgos.
No elimina la evaluación.
En Las 5 Mejores Herramientas de IA para Abogados en España y Latinoamérica (2026) analizamos herramientas especializadas.
La marca «legal AI» no debería sustituir preguntas sobre:
- datos;
- seguridad;
- jurisdicción;
- precisión;
- fuentes;
- supervisión.
Una checklist antes de pulsar Enter
Antes de enviar información profesional a una IA, un abogado puede realizar cinco comprobaciones rápidas.
1. Datos
¿Estoy compartiendo información que no necesito compartir?
2. Herramienta
¿Está autorizada para este tipo de información?
3. Finalidad
¿La tarea es apropiada para IA?
4. Verificación
¿Tengo acceso a las fuentes necesarias para comprobar el resultado?
5. Consecuencia
¿Qué ocurre si la respuesta está equivocada?
La quinta pregunta determina el nivel de control necesario.
Cuanto mayor el impacto, menor debería ser la autonomía
Podemos imaginar una escala.
Bajo impacto
Corregir estilo de un texto sin datos confidenciales.
→ automatización alta.
Impacto medio
Resumir documentos de un expediente.
→ IA + revisión.
Impacto alto
Seleccionar argumentos y jurisprudencia para un escrito.
→ revisión jurídica exhaustiva.
Impacto crítico
Decisiones que afectan directamente derechos o estrategia procesal.
→ control profesional dominante.
La pregunta no es:
«¿La IA puede hacerlo?»
Es:
«¿Qué nivel de autonomía podemos permitirle aquí?»
Crea un registro de incidentes
Un despacho que utiliza IA regularmente debería registrar errores relevantes.
Ejemplo:
| Incidente | Tipo | Impacto | Causa | Acción |
|---|---|---|---|---|
| Cita inexistente | Alucinación | Alto | Verificación omitida | Nueva revisión |
| Fecha incorrecta | Extracción | Medio | OCR | Cambiar workflow |
| Documento expuesto | Acceso | Crítico | Permisos | Bloqueo inmediato |
| Norma antigua | Vigencia | Alto | Fuente desactualizada | Fuente oficial |
Después de varios meses pueden aparecer patrones.
Cinco errores de extracción en documentos escaneados pueden indicar que el problema no es el modelo.
Es el OCR.
Esse tipo de registro transforma «a IA às vezes erra» em uma causa que pode ser corrigida.
El AI Act introduce otro motivo para documentar formación
La alfabetización en IA no debería limitarse a decir que hubo una sesión.
Un despacho puede registrar:
- quién recibió formación;
- qué sistemas utiliza;
- qué riesgos fueron cubiertos;
- cuándo se actualizó;
- qué política recibió;
- qué función desempeña.
La normativa europea vigente en 2026 mantiene la obligación de promover alfabetización en IA teniendo en cuenta el contexto y las personas implicadas.
Una secretaria que utiliza IA para organizar reuniones y un abogado que prepara investigación jurídica no necesitan exactamente la misma formación.
Un código interno de IA puede caber inicialmente en una página
Una primera versión podría establecer:
1. Herramientas autorizadas
Qué sistemas pueden utilizarse.
2. Información permitida
Qué datos pueden introducirse.
3. Usos permitidos
Para qué tareas.
4. Revisión obligatoria
Qué resultados necesitan validación.
5. Fuentes
Cuándo deben comprobarse.
6. Transparencia
Cuándo debe informarse al cliente.
7. Incidentes
Cómo comunicar errores o exposiciones.
8. Formación
Quién necesita recibirla.
Después puede evolucionar con el despacho.
El test de los cinco minutos
Existe una forma muy simple de comprobar si una política funciona.
Entrega la política a un abogado y plantea:
«Tengo un contrato confidencial de un cliente y quiero resumirlo con una herramienta de IA. ¿Puedo?»
Si después de cinco minutos no sabe responder:
- qué herramienta utilizar;
- qué datos puede introducir;
- qué debe verificar;
- a quién preguntar en caso de duda;
la política puede ser jurídicamente sofisticada y operacionalmente inútil.
Una buena política necesita producir decisiones.
La pregunta ética más importante no es «¿usaste IA?»
En pocos años, preguntar si un documento tuvo asistencia de IA puede ser tan poco informativo como preguntar si se utilizó un procesador de textos.
Las preguntas más útiles serán:
¿Para qué se utilizó?
¿Qué información recibió?
¿Qué fuentes utilizó?
¿Qué control humano existió?
¿Quién verificó el resultado?
¿Quién responde por él?
Ese último punto no cambia porque el modelo sea más avanzado.
En mayo de 2026, la Abogacía Española resumió precisamente esa idea al publicar su decálogo: la tecnología puede ayudar, pero la responsabilidad continúa en el profesional.
Ese puede ser el principio más estable en un entorno tecnológico que cambia cada pocos meses.
La IA puede redactar.
Puede investigar.
Puede comparar.
Puede resumir.
Puede encontrar patrones.
Pero un despacho responsable necesita saber exactamente dónde termina la automatización y dónde empieza una decisión profesional que alguien está dispuesto a defender con su nombre.
Importante: Este contenido tiene fines informativos y no constituye asesoramiento jurídico, deontológico ni de protección de datos. Las obligaciones concretas dependen de la jurisdicción, colegio profesional, cliente, tipo de información y sistema utilizado. Para decisiones profesionales, consulta las normas y orientaciones vigentes aplicables.
Un comentario